

TerminalFix: un attacco informatico sofisticato, in più fasi
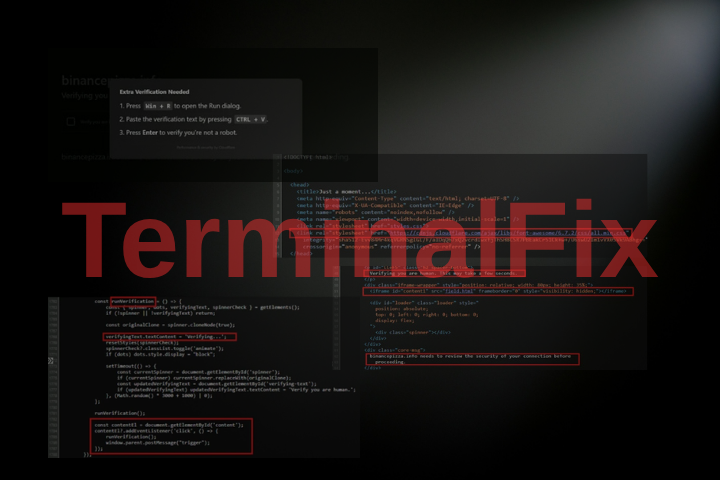
I ricercatori di Microsoft hanno identificato una nuova campagna di attacchi informatici chiamata TerminalFix, una variante di ClickFix che prende di mira organizzazioni in diversi settori. L’attacco utilizza siti compromessi per mostrare agli utenti un CAPTCHA falso, simile al meccanismo Cloudflare Turnstile, e li convince a copiare ed eseguire un comando PowerShell.
A prima vista, l’utente sembra effettuare un controllo normale per dimostrare di essere una persona e non un programma automatico. In realtà, il comando copiato dalla pagina web scarica ed esegue componenti malevoli sul dispositivo dell’utente.
Secondo l’analisi pubblicata da Microsoft il 28 agosto 2026, TerminalFix rappresenta un’evoluzione degli attacchi di tipo ClickFix. A differenza delle varianti precedenti, che frequentemente costringevano gli utenti a eseguire comandi tramite la finestra Esegui di Windows, TerminalFix utilizza Windows Terminal o PowerShell. Questo consente agli aggressori di eseguire script più complessi, inclusi comandi formati da più righe.
Il pericolo reale non si limita però all’infezione del computer
La catena di attacco può continuare con dirottamento delle DLL, steganografia, meccanismi di persistenza, riconoscimento dell’infrastruttura Active Directory e installazione di un tunnel inverso. Attraverso questo tunnel, il computer compromesso può diventare un punto di accesso ad altri sistemi nella rete dell’organizzazione.
Come inizia l’attacco TerminalFix?
L’attacco inizia quando l’utente accede a un sito compromesso. La pagina legittima viene sostituita o coperta con una finestra che imita la verifica di Cloudflare Turnstile. All’utente vengono mostrati elementi familiari, come il logo di Cloudflare, il messaggio “Verify you are human”, una casella di controllo e un’animazione che suggerisce che la verifica è in corso.
Lo scopo è creare sufficiente fiducia affinché la vittima segua le istruzioni visualizzate sullo schermo.
Invece di chiedergli di spuntare solo una casella, la pagina lo costringe a copiare e incollare un comando in Windows Terminal o PowerShell. Questa è la componente di ingegneria sociale dell’attacco.
L’utente non è necessariamente convinto a scaricare un file sconosciuto. È spinto a eseguire lui stesso il comando, pensando che faccia parte del processo di verifica.
Così l’azione malevola è presentata come un’operazione legittima e necessaria. È una delle caratteristiche che rendono gli attacchi ClickFix così efficaci.
PowerShell scarica il primo componente malevolo di TerminalFix
Dopo che l’utente esegue il comando, PowerShell scarica un archivio ZIP dall’infrastruttura controllata dagli aggressori.
L’archivio viene estratto in C:ProgramData e contiene diversi componenti. Tra questi c’è un eseguibile legittimo, LockScreenContentServer.exe, e una libreria DLL malevola chiamata dui70.dll.
A questo punto inizia una nuova fase dell’attacco: dirottamento delle DLL.
Che cos’è il dirottamento delle DLL?
Le DLL sono librerie dinamiche utilizzate da Windows e da numerose applicazioni per fornire funzioni necessarie ai programmi.
In alcune situazioni, un eseguibile cerca le librerie DLL necessarie in una posizione specifica. Gli aggressori possono sfruttare questo comportamento posizionando una libreria malevola in un luogo in cui verrà caricata al posto del componente atteso.
Nella campagna TerminalFix, l’eseguibile legittimo LockScreenContentServer.exe viene utilizzato per caricare la libreria malevola dui70.dll.
Questo metodo è importante perché consente all’aggressore di nascondere l’esecuzione del codice malevolo dietro un file legittimo. Pertanto, la semplice verifica che un eseguibile sia firmato digitalmente non è sempre sufficiente per identificare un attacco.
La steganografia nasconde i componenti malevoli nelle immagini
Dopo il caricamento della DLL malevola, l’attacco continua con il download di alcune immagini PNG. A prima vista, questi file sembrano immagini normali. In realtà, contengono dati nascosti che vengono successivamente estratti dal programma malevolo.
La tecnica si chiama steganografia e implica nascondere informazioni in un file apparentemente normale, in modo che il contenuto nascosto non sia evidente a un’ispezione normale.
Microsoft dimostra che questa fase fa parte di una catena più ampia di evasione della rilevazione, che include anche l’uso di file legittimi, dirottamento delle DLL e directory nascoste.
Per i team di sicurezza, questo comportamento è rilevante perché l’analisi deve seguire non solo il tipo di file, ma anche il modo in cui viene utilizzato.
Un’immagine PNG scaricata da un browser è un’operazione normale. Un’immagine scaricata da un programma PowerShell, seguita dalla lettura dei dati nascosti al suo interno e dalla trasformazione in un componente eseguibile, rappresenta un comportamento completamente diverso.
TerminalFix assicura la propria persistenza nel sistema
La campagna non si basa su un’unica esecuzione. Microsoft ha identificato due meccanismi utilizzati per mantenere l’accesso al sistema:
- chiavi Registry Run;
- attività programmate in Windows.
Questi meccanismi consentono il lancio automatico di componenti malevoli.
L’uso di più metodi di persistenza aumenta la resilienza dell’attacco. L’eliminazione di un singolo componente non garantisce che il programma malevolo non venga lanciato nuovamente.
Per gli amministratori IT e i team di sicurezza, modifiche inaspettate alle chiavi di registro associate all’avvio automatico e l’emergere di attività programmate sconosciute dovrebbero essere investigate.
Gli aggressori eseguono un riconoscimento della rete e del dominio
Un aspetto importante della campagna TerminalFix è che l’attacco non si ferma al computer infetto. Dopo la compromissione del sistema, gli aggressori eseguono un riconoscimento dell’ambiente informatico.
Il programma malevolo raccoglie informazioni su domini, utenti, computer e server. Microsoft menziona, tra l’altro:
- identificazione delle connessioni classificate come “affidabili” tra domini;
- identificazione dei gruppi con privilegi di amministratore;
- enumerazione dei computer in Active Directory;
- enumerazione degli utenti;
- raccolta delle descrizioni degli account;
- identificazione dei server;
- verifica della connettività verso determinati server;
- raccolta di informazioni sul sistema compromesso.
Questa fase è essenziale per l’aggressore poiché gli consente di comprendere la struttura della rete. In altre parole, il computer infetto diventa un punto di osservazione all’interno dell’organizzazione.
L’aggressore può scoprire quali domini esistono, quali computer sono connessi, quali utenti e gruppi hanno privilegi e a quali server può esserci accesso.
Il tunnel inverso può trasformare il computer compromesso in una porta verso la rete
La componente più importante della campagna è il tunnel inverso. Microsoft ha identificato un programma basato su Python che viene avviato senza una finestra visibile e stabilisce una connessione all’infrastruttura degli aggressori tramite un canale WebSocket crittografato.
Nell’analisi di Microsoft, la connessione osservata avviene verso gitnow[.]dev:443.
Attraverso questa connessione, l’aggressore può trasmettere traffico TCP tramite il computer compromesso. Il sistema infetto funge quindi da intermediario tra l’infrastruttura dell’aggressore e le risorse accessibili nella rete della vittima.
Che cos’è un tunnel inverso?
In una situazione normale, un server situato all’interno di una rete aziendale potrebbe non essere accessibile direttamente da internet.
Il tunnel inverso cambia questa situazione. Invece di far sì che l’aggressore inizi direttamente una connessione verso il server interno, il computer compromesso avvia la connessione verso l’infrastruttura dell’aggressore.
Successivamente, questa connessione può essere utilizzata per trasportare traffico verso altri sistemi accessibili nella rete interna. Pertanto, il computer infetto può diventare un punto pivot della rete.
Questa caratteristica rende TerminalFix molto più pericoloso di un attacco che mira esclusivamente al furto di informazioni dal computer iniziale.
Perché è pericoloso l’accesso tramite tunnel?
Immagina un’organizzazione in cui un computer di un dipendente può comunicare con server interni che non sono accessibili direttamente da internet.
Se quel computer viene compromesso e l’aggressore stabilisce un tunnel inverso, la connessione esistente del computer può essere sfruttata per accedere indirettamente a quei sistemi.
Così, la compromissione di un singolo computer può rappresentare l’inizio di un attacco più ampio all’infrastruttura.
Tuttavia, Microsoft sottolinea un aspetto importante: non ha osservato nel corso della catena analizzata le azioni successive che questo accesso potrebbe consentire.
Pertanto, la possibilità tecnica di accesso ad altri sistemi non deve essere confusa con la prova che queste azioni siano state effettivamente realizzate nel caso analizzato.
Tuttavia, le organizzazioni interessate dovrebbero trattare i computer compromessi come potenziali punti di pivot e verificare il loro comportamento in rete o se ci sono esposizioni di credenziali.
TerminalFix confrontato con attacchi ClickFix normali
TerminalFix parte dalla stessa idea di base degli attacchi ClickFix: l’utente è manipolato a eseguire un comando presentato come un’operazione legittima.
Le differenze emergono nella fase successiva.
| ClickFix normale | TerminalFix |
|---|---|
| Utilizza ingegneria sociale | Utilizza ingegneria sociale |
| Può mostrare un CAPTCHA falso | Utilizza un CAPTCHA falso che imita Cloudflare |
| Costringe l’utente a eseguire un comando | Costringe l’utente a eseguire un comando PowerShell |
| Si basa frequentemente su Windows Run | Utilizza Windows Terminal o PowerShell |
| Può consegnare un programma per il furto di informazioni | Utilizza una catena di attacco in più fasi |
| L’impatto può rimanere a livello del computer | Il computer può diventare un punto di accesso alla rete |
Microsoft sottolinea proprio questa differenza: la campagna TerminalFix non si limita alla consegna di un singolo programma destinato al furto di informazioni, ma combina diverse tecniche per ottenere accesso persistente e la possibilità di comunicare con sistemi nella rete interna.
Come possono proteggersi le organizzazioni dagli attacchi TerminalFix?
La protezione contro questo tipo di minaccia deve includere sia misure tecniche che formazione degli utenti.
1. Non permettere agli utenti di eseguire comandi ricevuti da pagine web
Un utente non dovrebbe copiare ed eseguire un comando PowerShell solo per superare un CAPTCHA.
Questa è una delle regole più semplici di difesa contro la tecnica ClickFix.
Un CAPTCHA legittimo non richiede all’utente di aprire PowerShell, Windows Terminal o il prompt dei comandi e di eseguire un’istruzione fornita dal sito.
2. Limitare l’uso di PowerShell dove possibile
Le organizzazioni dovrebbero valutare quali utenti e applicazioni necessitano di accesso a PowerShell e Windows Terminal.
Dove possibile, l’uso di meccanismi come AppLocker, Windows Application Control e Group Policy può ridurre le possibilità di esecuzione non autorizzata.
3. Monitorare il dirottamento delle DLL (DLL Sideloading)
I team di sicurezza dovrebbero monitorare le situazioni in cui un eseguibile legittimo carica librerie DLL da posizioni insolite.
Una combinazione come:
eseguibile legittimo + DLL sconosciuta + posizione insolita
può rappresentare un indicatore importante per l’indagine.
4. Monitorare le modifiche di persistenza
Devono essere monitorate in particolare:
- modifiche insolite delle chiavi Registry Run;
- attività programmate recentemente create;
- eseguibili lanciati da
C:ProgramData; - directory nascoste recentemente apparse;
- processi Python avviati senza interfaccia;
- connessioni WebSocket insolite verso infrastrutture esterne.
5. Monitorare il riconoscimento di Active Directory
Una workstation che inizia improvvisamente a elencare utenti, computer, gruppi amministrativi, relazioni di fiducia e server può indicare attività malevola.
Non ogni operazione di enumerazione è un attacco, ma un cambiamento improvviso nel comportamento di un computer deve essere indagato nel contesto.
6. Formare i dipendenti
La formazione degli utenti rimane una delle misure più efficaci contro la tecnica ClickFix.
I dipendenti devono sapere che: non devono copiare ed eseguire comandi in PowerShell, Windows Terminal o Command Prompt solo per superare un controllo CAPTCHA, per risolvere un problema o attivare una funzione di un sito.
Cosa significa TerminalFix per la sicurezza delle aziende?
Gli attacchi di tipo TerminalFix mostrano come una tecnica relativamente semplice di ingegneria sociale possa essere trasformata in un attacco complesso contro l’infrastruttura di un’organizzazione.
L’ingegneria sociale consente l’accesso iniziale. PowerShell consente il download dei componenti. Il dirottamento delle DLL e la steganografia aiutano a nascondere l’attività. I meccanismi di persistenza consentono di mantenere l’accesso. Il riconoscimento dell’infrastruttura fornisce informazioni sulla rete, e il tunnel inverso può trasformare il computer compromesso in un punto di accesso a altri sistemi.
Cosa ricordare su TerminalFix
Per gli utenti, la lezione è semplice: non eseguire mai comandi ricevuti da una pagina web solo per dimostrare di essere umani. Per le organizzazioni, la campagna rappresenta un ulteriore argomento per monitorare attentamente l’attività sulle workstation e le connessioni all’infrastruttura interna.
Fonte delle informazioni: microsoft.com