

TerminalFix: ein ausgeklügelter, mehrstufiger Cyberangriff
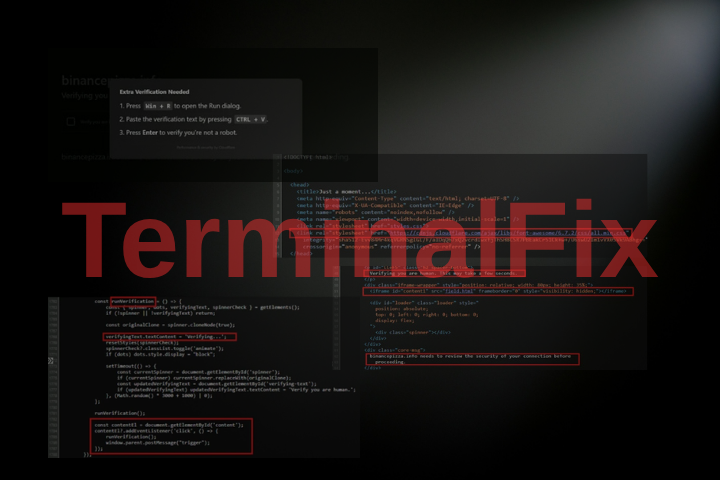
Die Forscher von Microsoft haben eine neue Cyberangriffskampagne mit dem Namen TerminalFix identifiziert, eine Variante von ClickFix, die Organisationen aus verschiedenen Bereichen ins Visier nimmt. Der Angriff nutzt kompromittierte Websites, um den Nutzern ein falsches CAPTCHA anzuzeigen, das dem Cloudflare Turnstile ähnelt, und überzeugt sie, einen PowerShell-Befehl zu kopieren und auszuführen.
Auf den ersten Blick scheint der Nutzer eine gewöhnliche Überprüfung durchzuführen, um zu beweisen, dass er ein Mensch und kein automatisches Programm ist. In Wirklichkeit lädt der von der Webseite kopierte Befehl bösartige Komponenten auf das Gerät des Nutzers herunter und führt sie aus.
Nach einer Analyse, die Microsoft am 28. August 2026 veröffentlicht hat, stellt TerminalFix eine Weiterentwicklung der ClickFix-Angriffe dar. Im Gegensatz zu früheren Varianten, die die Nutzer häufig dazu brachten, Befehle über das Windows Ausführen-Fenster auszuführen, nutzt TerminalFix Windows Terminal oder PowerShell. Dies ermöglicht es den Angreifern, komplexere Skripte auszuführen, einschließlich mehrzeiliger Befehle.
Die echte Gefahr beschränkt sich jedoch nicht auf die Infektion des Computers
Die Angriffskette kann mit DLL-Umleitung, Steganographie, Persistenzmechanismen, Erkennung der Active Directory-Infrastruktur und der Installation eines Reverse-Tunnels fortgesetzt werden. Über diesen Tunnel kann der kompromittierte Computer zu einem Zugangspunkt für andere Systeme im Netzwerk der Organisation werden.
Wie beginnt der TerminalFix-Angriff?
Der Angriff beginnt, wenn der Nutzer auf eine kompromittierte Website zugreift. Die legitime Seite wird durch ein Fenster ersetzt oder überlagert, das die Überprüfung von Cloudflare Turnstile imitiert. Dem Nutzer werden vertraute Elemente angezeigt, wie das Cloudflare-Logo, die Nachricht „Verify you are human“, ein Kontrollkästchen und eine Animation, die andeutet, dass die Überprüfung im Gange ist.
Das Ziel ist es, genügend Vertrauen zu schaffen, damit das Opfer die auf dem Bildschirm angezeigten Anweisungen befolgt.
Anstatt nur zu verlangen, dass er ein Kästchen ankreuzt, zwingt die Seite ihn, einen Befehl in Windows Terminal oder PowerShell zu kopieren und einzufügen. Dies ist die Komponente der sozialen Ingenieurkunst des Angriffs.
Der Nutzer wird nicht unbedingt überzeugt, eine unbekannte Datei herunterzuladen. Er wird dazu gebracht, den Befehl selbst auszuführen, in dem Glauben, dass dies Teil des Überprüfungsprozesses ist.
So wird die bösartige Handlung als legitime und notwendige Operation dargestellt. Dies ist eines der Merkmale, die die ClickFix-Angriffe so effektiv machen.
PowerShell lädt die erste bösartige Komponente von TerminalFix herunter
Nachdem der Nutzer den Befehl ausgeführt hat, lädt PowerShell ein ZIP-Archiv von der vom Angreifer kontrollierten Infrastruktur herunter.
Das Archiv wird in C:ProgramData extrahiert und enthält mehrere Komponenten. Darunter befindet sich eine legitime ausführbare Datei, LockScreenContentServer.exe, und eine bösartige DLL-Bibliothek mit dem Namen dui70.dll.
An diesem Punkt beginnt eine neue Phase des Angriffs: DLL-Umleitung.
Was ist DLL-Umleitung?
DLLs sind dynamische Bibliotheken, die von Windows und vielen Anwendungen verwendet werden, um erforderliche Funktionen für Programme bereitzustellen.
In bestimmten Situationen sucht eine ausführbare Datei nach den benötigten DLL-Bibliotheken an einem bestimmten Ort. Angreifer können dieses Verhalten ausnutzen, indem sie eine bösartige Bibliothek an einem Ort platzieren, an dem sie anstelle der erwarteten Komponente geladen wird.
In der TerminalFix-Kampagne wird die legitime ausführbare Datei LockScreenContentServer.exe verwendet, um die bösartige Bibliothek dui70.dll zu laden.
Diese Methode ist wichtig, da sie dem Angreifer ermöglicht, die Ausführung des bösartigen Codes hinter einer legitimen Datei zu verbergen. Daher ist die einfache Überprüfung, ob eine ausführbare Datei digital signiert ist, nicht immer ausreichend, um einen Angriff zu identifizieren.
Steganographie verbirgt bösartige Komponenten in Bildern
Nach dem Laden der bösartigen DLL setzt der Angriff mit dem Herunterladen von PNG-Bildern fort. Auf den ersten Blick scheinen diese Dateien gewöhnliche Bilder zu sein. In Wirklichkeit enthalten sie versteckte Daten, die später vom bösartigen Programm extrahiert werden.
Diese Technik wird Steganographie genannt und beinhaltet das Verstecken von Informationen in einer scheinbar normalen Datei, sodass der versteckte Inhalt bei einer gewöhnlichen Inspektion nicht offensichtlich ist.
Microsoft zeigt, dass dieser Schritt Teil einer umfassenderen Kette zur Vermeidung der Entdeckung ist, die auch die Verwendung legitimer Dateien, DLL-Umleitung und versteckte Verzeichnisse umfasst.
Für Sicherheitsteams ist dieses Verhalten relevant, da die Analyse nicht nur den Dateityp, sondern auch die Art und Weise, wie sie verwendet wird, verfolgen muss.
Ein von einem Browser heruntergeladenes PNG-Bild ist eine gewöhnliche Sache. Ein Bild, das von einem PowerShell-Programm heruntergeladen wird, gefolgt von der Auslesung der darin versteckten Daten und deren Umwandlung in eine ausführbare Komponente, stellt jedoch ein ganz anderes Verhalten dar.
TerminalFix sichert seine Persistenz im System
Die Kampagne basiert nicht auf einer einzigen Ausführung. Microsoft hat zwei Mechanismen identifiziert, die verwendet werden, um den Zugriff im System aufrechtzuerhalten:
- die Registry Run-Schlüssel;
- geplante Aktivitäten in Windows.
Diese Mechanismen ermöglichen das automatische Starten bösartiger Komponenten.
Die Verwendung mehrerer Persistenzmethoden erhöht die Widerstandsfähigkeit des Angriffs. Das Entfernen einer einzigen Komponente garantiert nicht, dass das bösartige Programm nicht erneut gestartet wird.
Für IT-Administratoren und Sicherheitsteams sollten unerwartete Änderungen an den mit dem automatischen Start verbundenen Registry-Schlüsseln und das Auftreten unbekannter geplanter Aktivitäten untersucht werden.
Angreifer führen eine Netzwerk- und Domänenrecherche durch
Ein wichtiger Aspekt der TerminalFix-Kampagne ist, dass der Angriff nicht beim infizierten Computer stoppt. Nach der Kompromittierung des Systems führen die Angreifer eine Umgebungserkennung durch.
Das bösartige Programm sammelt Informationen über Domänen, Benutzer, Computer und Server. Microsoft erwähnt unter anderem:
- Identifizierung von Verbindungen, die als „vertrauenswürdig“ zwischen Domänen klassifiziert sind;
- Identifizierung von Gruppen mit Administratorrechten;
- Aufzählung von Computern in Active Directory;
- Aufzählung von Benutzern;
- Sammlung von Kontobeschreibungen;
- Identifizierung von Servern;
- Überprüfung der Konnektivität zu bestimmten Servern;
- Sammlung von Informationen über das kompromittierte System.
Dieser Schritt ist für den Angreifer entscheidend, da er ihm ermöglicht, die Netzwerkstruktur zu verstehen. Mit anderen Worten, der infizierte Computer wird zu einem Beobachtungspunkt innerhalb der Organisation.
Der Angreifer kann herausfinden, welche Domänen existieren, welche Computer verbunden sind, welche Benutzer und Gruppen Privilegien haben und zu welchen Servern Zugang bestehen könnte.
Der Reverse-Tunnel kann den kompromittierten Computer in ein Tor zum Netzwerk verwandeln
Die wichtigste Komponente der Kampagne ist der Reverse-Tunnel. Microsoft hat ein auf Python basierendes Programm identifiziert, das ohne sichtbares Fenster gestartet wird und eine Verbindung zur Infrastruktur der Angreifer über einen verschlüsselten WebSocket-Kanal herstellt.
In der Microsoft-Analyse wird die beobachtete Verbindung zu gitnow[.]dev:443 hergestellt.
Über diese Verbindung kann der Angreifer TCP-Verkehr über den kompromittierten Computer übertragen. Das infizierte System fungiert somit als Vermittler zwischen der Infrastruktur des Angreifers und den zugänglichen Ressourcen im Netzwerk des Opfers.
Was ist ein Reverse-Tunnel?
In einer normalen Situation kann ein Server innerhalb eines Unternehmensnetzwerks möglicherweise nicht direkt über das Internet erreicht werden.
Der Reverse-Tunnel ändert diese Situation. Anstatt dass der Angreifer direkt eine Verbindung zum internen Server initiiert, initiiert der kompromittierte Computer die Verbindung zur Infrastruktur des Angreifers.
Diese Verbindung kann dann verwendet werden, um Verkehr zu anderen im internen Netzwerk zugänglichen Systemen zu transportieren. Daher kann der infizierte Computer zu einem Pivotpunkt des Netzwerks werden.
Diese Eigenschaft macht TerminalFix viel gefährlicher als einen Angriff, der ausschließlich darauf abzielt, Informationen vom ursprünglichen Computer zu stehlen.
Warum ist der Zugriff über einen Tunnel gefährlich?
Stellen Sie sich eine Organisation vor, in der ein Computer eines Mitarbeiters mit internen Servern kommunizieren kann, die nicht direkt über das Internet zugänglich sind.
Wenn dieser Computer kompromittiert wird und der Angreifer einen Reverse-Tunnel einrichtet, kann die bestehende Verbindung des Computers ausgenutzt werden, um indirekt auf diese Systeme zuzugreifen.
So kann die Kompromittierung eines einzigen Computers den Beginn eines umfassenderen Angriffs auf die Infrastruktur darstellen.
Microsoft weist jedoch auf einen wichtigen Punkt hin: im analysierten Kettenverlauf wurden keine nachfolgenden Aktionen beobachtet, die dieser Zugriff ermöglichen könnte.
Daher sollte die technische Möglichkeit des Zugriffs auf andere Systeme nicht mit dem Beweis verwechselt werden, dass diese Aktionen im analysierten Fall tatsächlich durchgeführt wurden.
Dennoch sollten betroffene Organisationen kompromittierte Computer als mögliche Pivotpunkte betrachten und ihr Netzwerkverhalten oder mögliche Credential-Exposures überprüfen.
TerminalFix im Vergleich zu herkömmlichen ClickFix-Angriffen
TerminalFix basiert auf derselben Grundidee wie ClickFix-Angriffe: Der Nutzer wird manipuliert, einen Befehl auszuführen, der als legitime Operation präsentiert wird.
Die Unterschiede treten in der nächsten Phase auf.
| Gewöhnliches ClickFix | TerminalFix |
|---|---|
| Verwendet soziale Ingenieurkunst | Verwendet soziale Ingenieurkunst |
| Kann ein falsches CAPTCHA anzeigen | Verwendet ein falsches CAPTCHA, das Cloudflare imitiert |
| Bringt den Nutzer dazu, einen Befehl auszuführen | Bringt den Nutzer dazu, einen PowerShell-Befehl auszuführen |
| Basierend auf Windows Run | Verwendet Windows Terminal oder PowerShell |
| Kann ein Programm zum Stehlen von Informationen bereitstellen | Verwendet eine mehrstufige Angriffskette |
| Die Auswirkungen bleiben auf dem Computer | Der Computer kann zu einem Zugangspunkt für das Netzwerk werden |
Microsoft hebt genau diesen Unterschied hervor: Die TerminalFix-Kampagne beschränkt sich nicht auf die Bereitstellung eines einzelnen Programms zum Stehlen von Informationen, sondern kombiniert mehrere Techniken, um persistenten Zugriff zu erhalten und die Möglichkeit zu schaffen, mit Systemen im internen Netzwerk zu kommunizieren.
Wie können sich Organisationen gegen TerminalFix-Angriffe schützen?
Der Schutz gegen diese Art von Bedrohung sollte sowohl technische Maßnahmen als auch die Schulung der Nutzer umfassen.
1. Erlauben Sie den Nutzern nicht, Befehle von Webseiten auszuführen
Ein Nutzer sollte keinen PowerShell-Befehl kopieren und ausführen, nur um ein CAPTCHA zu umgehen.
Dies ist eine der einfachsten Verteidigungsregeln gegen die ClickFix-Technik.
Ein legitimes CAPTCHA fordert den Nutzer nicht auf, PowerShell, Windows Terminal oder die Eingabeaufforderung zu öffnen und eine vom Standort bereitgestellte Anweisung auszuführen.
2. Beschränken Sie die Nutzung von PowerShell, wo immer möglich
Organisationen sollten bewerten, welche Nutzer und Anwendungen Zugang zu PowerShell und Windows Terminal benötigen.
Wo immer möglich, kann die Verwendung von Mechanismen wie AppLocker, Windows Application Control und Gruppenrichtlinien die Möglichkeiten zur unbefugten Ausführung verringern.
3. Überwachen Sie die DLL-Umleitung (DLL Sideloading)
Sicherheitsteams sollten Situationen überwachen, in denen eine legitime ausführbare Datei DLLs aus ungewöhnlichen Standorten lädt.
Eine Kombination wie:
legitime ausführbare Datei + unbekannte DLL + ungewöhnlicher Standort
kann ein wichtiger Indikator für eine Untersuchung sein.
4. Überwachen Sie die Persistenzänderungen
Insbesondere sollten Folgendes überwacht werden:
- ungewöhnliche Änderungen an den Registry Run-Schlüsseln;
- neu erstellte geplante Aktivitäten;
- ausführbare Dateien, die aus
C:ProgramDatagestartet werden; - neu auftauchende versteckte Verzeichnisse;
- Python-Prozesse, die ohne Benutzeroberfläche gestartet werden;
- ungewöhnliche WebSocket-Verbindungen zur externen Infrastruktur.
5. Überwachen Sie die Active Directory-Erkennung
Ein Arbeitsplatz, der plötzlich damit beginnt, Benutzer, Computer, Administratorgruppen, Vertrauensverhältnisse und Server aufzulisten, kann auf bösartige Aktivitäten hinweisen.
Nicht jede Aufzählungsoperation ist ein Angriff, jedoch sollte eine plötzliche Verhaltensänderung eines Computers im Kontext untersucht werden.
6. Schulen Sie die Mitarbeiter
Die Schulung der Nutzer bleibt eine der effektivsten Maßnahmen gegen die ClickFix-Technik.
Die Mitarbeiter müssen wissen, dass: sie keine Befehle in PowerShell, Windows Terminal oder der Eingabeaufforderung kopieren und ausführen sollten, nur um ein CAPTCHA zu umgehen, ein Problem zu beheben oder eine Funktion einer Website zu aktivieren.
Was bedeutet TerminalFix für die Sicherheit von Unternehmen?
TerminalFix-Angriffe zeigen, wie eine relativ einfache Technik der sozialen Ingenieurkunst in einen komplexen Angriff auf die Infrastruktur einer Organisation verwandelt werden kann.
Die soziale Ingenieurkunst ermöglicht den anfänglichen Zugriff. PowerShell ermöglicht das Herunterladen von Komponenten. DLL-Umleitung und Steganographie helfen, die Aktivitäten zu verbergen. Persistenzmechanismen ermöglichen den Zugriff. Die Erkennung der Infrastruktur liefert Informationen über das Netzwerk, und der Reverse-Tunnel kann den kompromittierten Computer in einen Zugangspunkt zu anderen Systemen verwandeln.
Was ist über TerminalFix zu beachten?
Für Nutzer ist die Lektion einfach: Führen Sie niemals Befehle aus, die von einer Webseite erhalten wurden, nur um zu beweisen, dass Sie Menschen sind. Für Organisationen stellt die Kampagne einen weiteren Grund dar, die Aktivitäten auf Arbeitsstationen und die Verbindungen zur internen Infrastruktur sorgfältig zu überwachen.
Quelle der Informationen: microsoft.com